東瀛遊第三方服務供應商系統遭入侵 客戶姓名身份證等資料外洩 已報警及通報私隱公署
發佈時間:21:59 2026-11-16 HKT


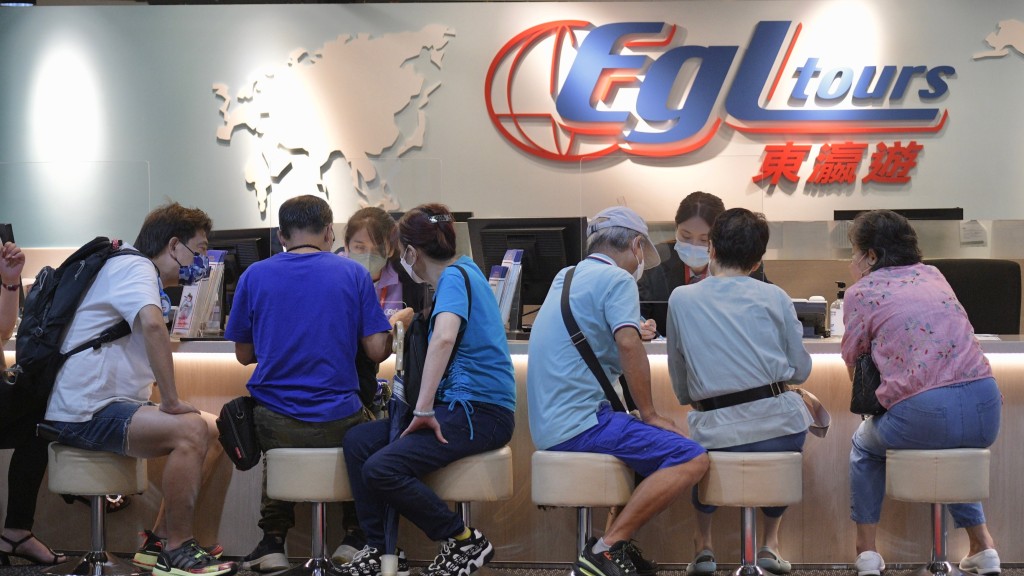
東瀛遊今日(16日)公布,其第三方技術服務供應商的系統遭未經授權人士入侵,導致部分客戶的姓名、身份證及旅行證件號碼等個人資料外洩,但不涉及信用卡資料。東瀛遊已報警及通報私隱專員公署,目前系統運作正常。香港資訊科技商會榮譽會長方保僑提醒,雖然並非東瀛遊自身網站直接被攻破,但外洩資料足以讓不法分子進行針對性詐騙,風險不容低估。
供應商後台遭侵 涉姓名及身份證等資料
東瀛遊公布,公司近期獲告知一項數據安全事件,其第三方技術服務供應商於2026年11月10日至12日期間,偵測到可疑網絡活動,經調查後發現曾有一名未經授權人士訪問了服務供應商的後台管理系統。服務供應商隨後於11月13日晚間通知東瀛遊,表示部分客戶的個人資料已在未經授權情況下被查閱。
根據初步調查結果,可能涉及的個人資料包括客戶姓名、電話號碼、電郵地址、身份證號碼、旅行證件號碼及出生日期,連同若干出行資料。東瀛遊表示,經作出一切合理查詢後,確認該事件並未涉及任何信用卡資料,目前亦無證據顯示所涉資料遭不當使用,且未接獲任何因事件導致損失或損害的報告。
東瀛遊已實施即時遏制及強化措施,包括加強安全管控、系統監控,並對客戶個人資料進行數據脫敏強化工作。目前相關系統已恢復正常運作。東瀛遊已向香港警務處及香港個人資料私隱專員公署報告事件,並將於適當時候通知所有受影響客戶。
專家指責任不能外判
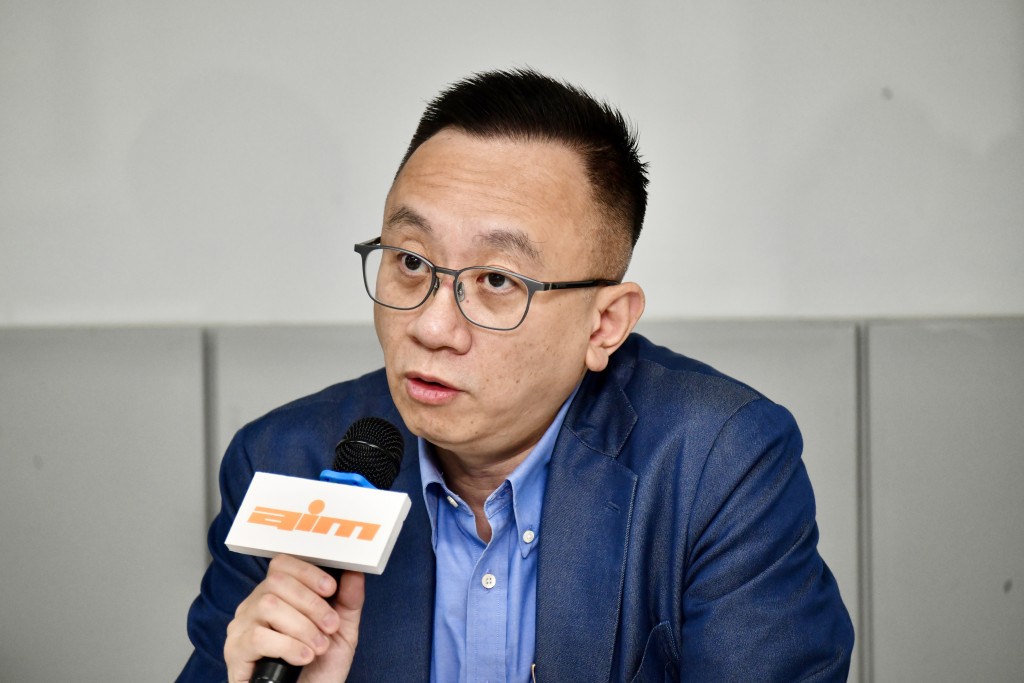
香港資訊科技商會榮譽會長方保僑分析指出,今次東瀛遊事件的關鍵在於其自身網站並非直接被攻破,而是透過第三方技術服務供應商的後台管理系統,令客戶資料在未經授權下被查閱。方保僑強調,現時許多企業均將客戶系統外判,但「資料可以外判,責任卻不能外判」,公眾亦難以接受以一句「是供應商的問題」作為交代。
方保僑警惕,雖然初步調查顯示事件不涉及信用卡資料,但流出的個人資料與出行數據組合,已足以讓不法分子發動高度針對性的詐騙。不法分子有可能假扮旅行社職員,通知旅客更改行程或要求補繳費用,潛在風險極高。
黑客近年傾向攻擊供應鏈,企圖攻入一家服務供應商以同時取得多間企業的資料,加上不少企業長期保存大量舊客戶資料,令外洩影響進一步擴大。方保僑建議,企業現時必須主動通知可能受影響的客戶並清楚說明防騙方法,同時要求供應商交代後台系統被入侵的原因及堵塞漏洞措施,長遠必須重新檢視所有第三方合作的安全要求,並減少儲存不必要的個人資料。