东瀛游第三方服务供应商系统遭入侵 客户姓名身份证等资料外泄 已报警及通报私隐公署
发布时间:21:59 2026-11-16 HKT


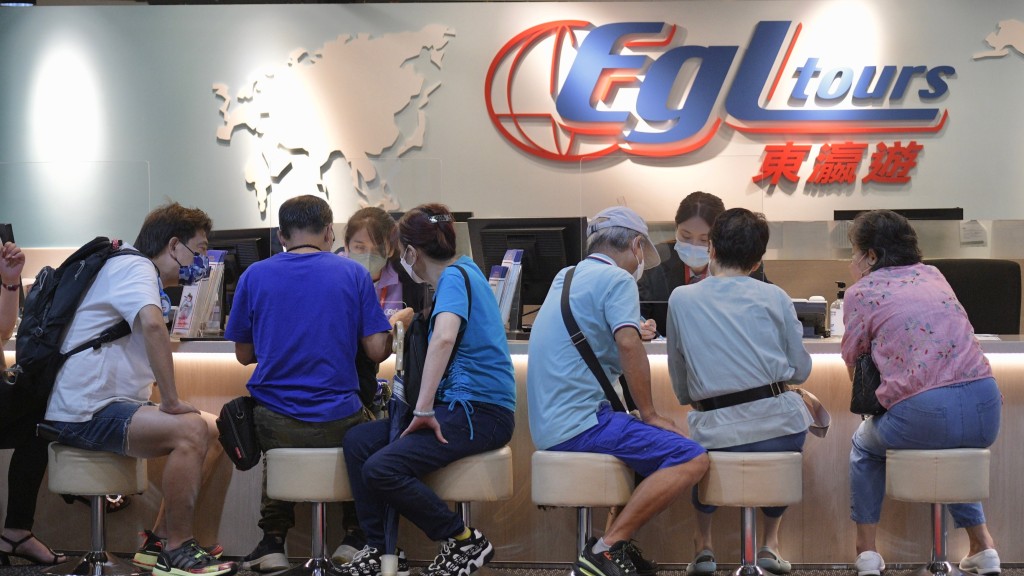
东瀛游今日(16日)公布,其第三方技术服务供应商的系统遭未经授权人士入侵,导致部分客户的姓名、身份证及旅行证件号码等个人资料外泄,但不涉及信用卡资料。东瀛游已报警及通报私隐专员公署,目前系统运作正常。香港资讯科技商会荣誉会长方保侨提醒,虽然并非东瀛游自身网站直接被攻破,但外泄资料足以让不法分子进行针对性诈骗,风险不容低估。
供应商后台遭侵 涉姓名及身份证等资料
东瀛游公布,公司近期获告知一项数据安全事件,其第三方技术服务供应商于2026年11月10日至12日期间,侦测到可疑网络活动,经调查后发现曾有一名未经授权人士访问了服务供应商的后台管理系统。服务供应商随后于11月13日晚间通知东瀛游,表示部分客户的个人资料已在未经授权情况下被查阅。
根据初步调查结果,可能涉及的个人资料包括客户姓名、电话号码、电邮地址、身份证号码、旅行证件号码及出生日期,连同若干出行资料。东瀛游表示,经作出一切合理查询后,确认该事件并未涉及任何信用卡资料,目前亦无证据显示所涉资料遭不当使用,且未接获任何因事件导致损失或损害的报告。
东瀛游已实施即时遏制及强化措施,包括加强安全管控、系统监控,并对客户个人资料进行数据脱敏强化工作。目前相关系统已恢复正常运作。东瀛游已向香港警务处及香港个人资料私隐专员公署报告事件,并将于适当时候通知所有受影响客户。
专家指责任不能外判
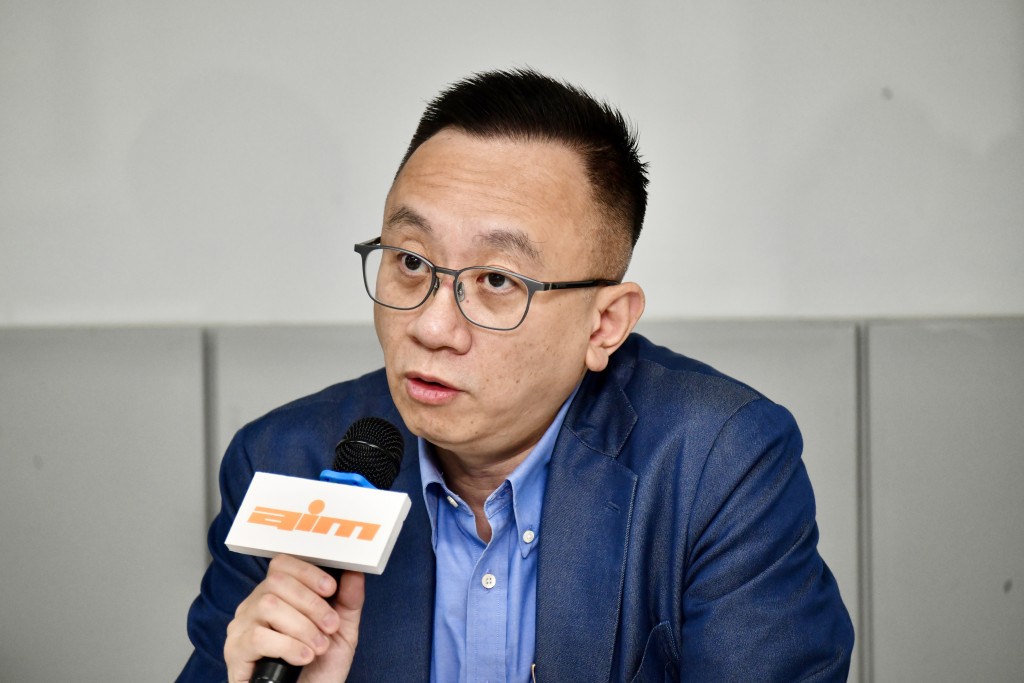
香港资讯科技商会荣誉会长方保侨分析指出,今次东瀛游事件的关键在于其自身网站并非直接被攻破,而是透过第三方技术服务供应商的后台管理系统,令客户资料在未经授权下被查阅。方保侨强调,现时许多企业均将客户系统外判,但「资料可以外判,责任却不能外判」,公众亦难以接受以一句「是供应商的问题」作为交代。
方保侨警惕,虽然初步调查显示事件不涉及信用卡资料,但流出的个人资料与出行数据组合,已足以让不法分子发动高度针对性的诈骗。不法分子有可能假扮旅行社职员,通知旅客更改行程或要求补缴费用,潜在风险极高。
黑客近年倾向攻击供应链,企图攻入一家服务供应商以同时取得多间企业的资料,加上不少企业长期保存大量旧客户资料,令外泄影响进一步扩大。方保侨建议,企业现时必须主动通知可能受影响的客户并清楚说明防骗方法,同时要求供应商交代后台系统被入侵的原因及堵塞漏洞措施,长远必须重新检视所有第三方合作的安全要求,并减少储存不必要的个人资料。