程式語言PHP爆安全漏洞 掀全球警報
發佈時間:03:00 2026-10-23 HKT


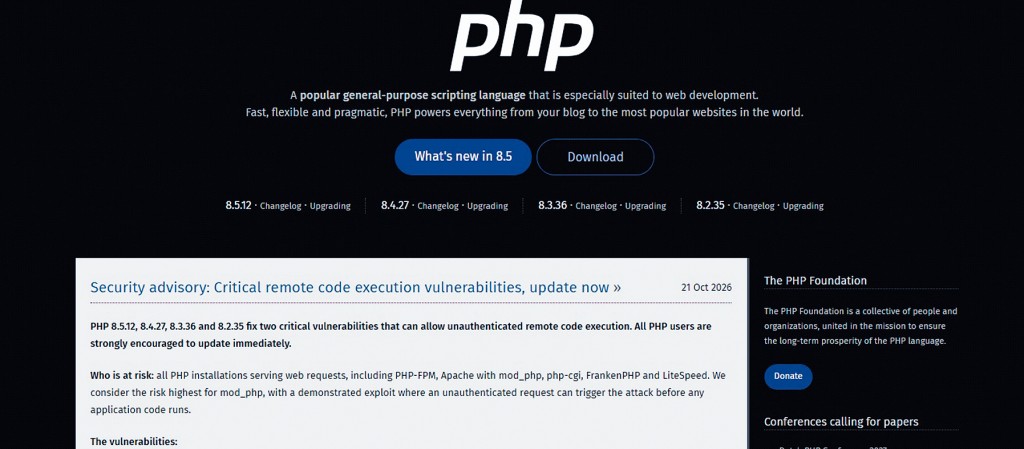
全球約7成網站使用的程式語言PHP,近日被揭兩項重大安全漏洞,黑客可以直接攻擊伺服器並竊取數據。全球警報響起後,多國的政府、企業緊急預防性把網站臨時下線。PHP開發團隊已發布修補程式,呼籲用戶立即更新。該「史詩級」漏洞是由人工智能(AI)工具發現,標誌着網絡安全邁入新階段。專家警告,黑客可利用AI迅速找出漏洞並搶先發動攻擊,憂慮引發入侵潮。
PHP是一種在全球網站廣泛使用的程式語言,主要負責網站後端運作,例如處理使用者輸入資料、會員登入及各項線上服務。這次被發現的重大安全漏洞,據稱已存在超過10年卻一直未被察覺,直到近期才由2間企業的網絡安全人員借助先進AI工具發現。PHP的開發團隊周三表示,已發現兩個重大漏洞,攻擊者可能通過觸發內存耗盡狀態,造成內存損壞,並在特定條件下利用漏洞遠程執行代碼。開發團隊已於周三晚間發布緊急安全更新(修補程式),呼籲全球用戶「立即套用更新」。
網安公司Calif表示,8月借助OpenAI旗下的語言模型GPT-5.6 Sol發現這些漏洞。Alphabet旗下網絡安全公司Wiz稱同樣利用AI工具發現漏洞。AI公司OpenAI形容這次發現標誌着一個新階段,展現出AI具備捕捉影響全球網絡重大漏洞的能力。
由先進AI工具揭發
PHP基金會安全工程師杜施坦言,被發現的「PHP2Shell」漏洞是PHP 10多年來面臨的最嚴重安全問題。美國國家安全局(NSA)指這些漏洞「往往能讓攻擊者直接進入伺服器的檔案系統或數據庫」。Wiz稱,對人類黑客而言,要利用漏洞發動攻擊極為複雜,如今有了AI,這已不再是障礙。
已發布緊急更新
專家警告,黑客可能趕在網站更新修補程式前搶先發動攻擊。網絡安全公司TLP:Black共同創始人雷尤表示,AI正在助長一場「搶攻漏洞的競賽」。白宮說,上周五獲悉這項漏洞。科技企業Cloudflare證實攻擊行動已在真實環境中展開。
此次事件影響範圍頗廣。日本寶可夢系列、賽馬娘等多款熱門遊戲因伺服器緊急安全維護而暫停服務。中國騰訊雲及阿里雲等雲服務廠商也發布漏洞通告。為防範入侵潮,歐洲多國政府和企業在PHP發布修正版前,已讓網站預防性下線。荷蘭多個組織跟進國家網絡安全中心的做法,暫時關閉對外公開的網站,包括鹿特丹港、政府網站、荷蘭足球協會,以及多間醫院網站。法國內政部則將旗下所有網站轉入預防性維護狀態。
日本各地周三晚掀起一波緊急網站維護潮,包括政府、金融機構、零售業、交通運輸及汽車產業等,都陸續暫停部分網站或線上服務。就連首相高市早苗的個人官方網站也一度關閉,直到昨午恢復。三菱日聯銀行、靜岡銀行、大和證券等機構暫停了部分網上服務或官網運作,氣象廳、財務省網站的部分內容也無法查看。