






北韩黑客FaceStealer诈骗 假视像会议18个月窃31亿加密货币
更新时间:17:48 2026-11-13 HKT
发布时间:17:48 2026-11-13 HKT
发布时间:17:48 2026-11-13 HKT


字体大小
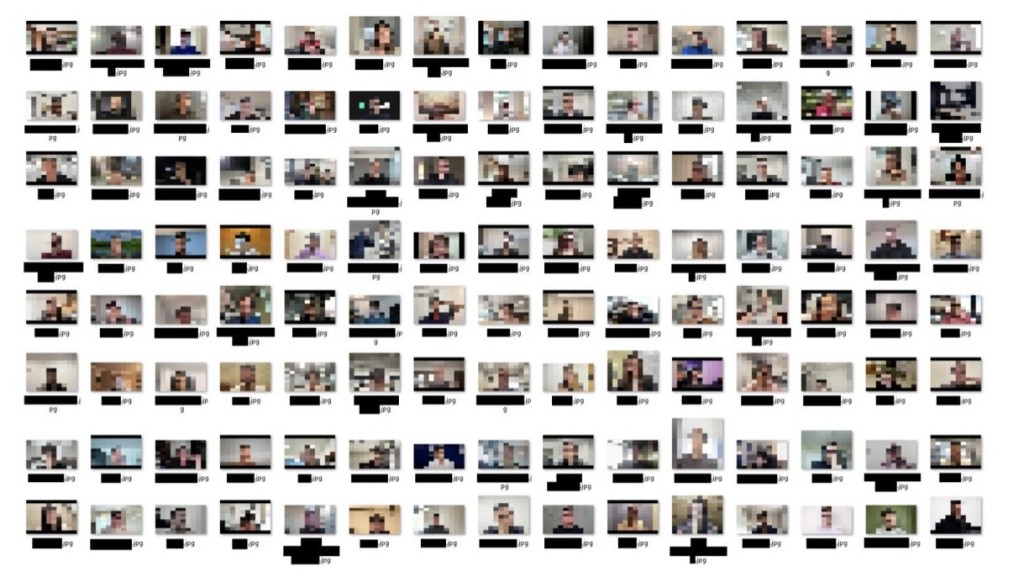
美国联邦调查局(FBI)与司法部(DOJ)宣布,成功瓦解由北韩黑客组织主导的「FaceStealer」加密货币窃盗云端基础设施。该诈骗行动在过去18个月内。已造成全球超过4亿美元的加密资产损失,FBI在行动中查获了超过900段全球受害人的影片。
根据FBI官方公告说明,「FaceStealer」诈骗计划结合了高度客制化的社交工程与深度伪造(Deepfake)技术,锁定开源软体(Open-source software)的开发者和维护者。黑客首先利用虚假或盗来的受害人社媒帐号,向新目标发送视讯会议邀请,引导他们开启山寨的Zoom、Microsoft Teams或 Google Meet视讯会议平台。
扮声音故障呃人点恶意连结
会议开始后,黑客便播放目标所熟识的前受害人的影片,或加密货币、Web3领域知名人士的深伪影片,借此模拟真实对话,但故意让声音听起来像发生故障,然后以「修复语音」为由,诱骗目标点击恶意连结。一旦目标点击,就会在装置上下载恶意软体。
黑客随后再透过恶意软体,取得目标的联络人名单与应用程式权限,窃取数位钱包,并暗中录下一些通话作为下一波的诈骗素材。
美国司法部指出,此行动与多个受北韩政权支持的骇客组织有关,包括Sapphire Sleet、UNC1069、APT38 与BlueNoroff。估计窃取所得庞大资金用于资助北韩的非法武器计划。