AI成黑客「武器」?FBI警示ARTEX遭大规模滥用 方保侨:AI攻击工具已被产业化滥用
发布时间:11:18 2026-11-18 HKT

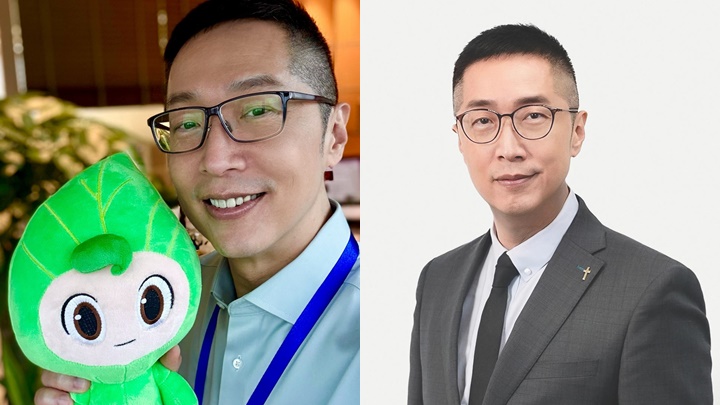
人工智能(AI)技术急速发展,惟不法分子亦乘势将AI工具武器化。美国联邦调查局(FBI)于13日发出紧急网络情报通报,警告一款名为「ARTEX」的开源自主渗透测试框架,正被全球黑客大规模滥用,用以发动高速度、低成本的自动化网络攻击,目标涵盖金融、科技、医疗及政府等多个关键行业。香港资讯科技商会荣誉会长方保侨分析指,事件标志网络攻击正走向「工业化」,企业不能再单靠传统防御,必须检视身份及权限管理。
原为防御测试工具 3小时内可夺系统最高权限
根据FBI通报,ARTEX原为合法的安全测试工具,于今年7月在代码托管平台GitHub发布,开发者原意是协助安全人员自动寻找系统弱点。FBI通报提到,8月起黑客将该框架武器化,结合大型语言模型(LLM)以「机器速度」自动执行由前期侦察、寻找漏洞到窃取数据的完整攻击链。部分入侵个案由锁定目标至取得系统最高权限(Privileged Access),全程仅需不足3小时。
虽然开发者已于10月将官方储存库下架,但ARTEX仍透过开源分支、镜像站点及商业版本持续流传,截至11月初,研究人员仍在网上发现逾1,600个公开暴露的ARTEX控制台。
南韩金融机构6.7万人资料外泄 黑客藉IT管理平台发动供应链攻击
通报披露了多宗严重攻击个案,包括南韩金融机构遭黑客利用ARTEX入侵,导致约6.7万名市民的个人资料外泄;此外,黑客亦透过入侵资讯科技管理平台ConnectWise的云端备份系统,发动「供应链攻击」,尝试登入逾2,250个下游企业客户的系统环境。
FBI指出,黑客会利用ARTEX大规模扫描互联网上的未修补漏洞及设定错误系统,并透过窃取的帐户凭证及授权冒充合法人员活动。由于其操作模式与正常系统管理员极为相似,传统防御工具难以察觉,黑客更会建立隐藏帐户或植入后门,以维持长期存取。FBI建议机构立即停用受影响管理平台的连接、保留日志证据、撤销可疑授权、重设密码及全面启用多重认证(MFA),并加强审查异常登入纪录。
方保侨:网络攻击走向工业化 防御须转向「快速侦测」
针对FBI的最新警告,香港资讯科技商会荣誉会长方保侨表示,是次事件并非一般软件漏洞警示,而是网络攻击模式的根本转变。他指出,过去需要专业黑客团队才能策划的大规模攻击,如今个别攻击者配合AI工具即可完成,代表网络攻击已步入「工业化」及「产业化滥用」阶段。
方保侨强调,最值得警惕的并非AI本身,而是企业内部的「信任机制被滥用」,他表示当黑客的攻击行为与正常管理工作无异,企业往往在事发一段时间后才察觉已被入侵。他提醒,ARTEX本身并非病毒或勒索软件,其威力在于令攻击变得更快、更便宜及更难侦测,因此企业无需因此而停用所有AI工具,但必须立即检查第三方管理工具及云端授权,撤销不必要权限。
他总结指,AI时代的网络安全关键,已不再是「系统有没有漏洞」,而是「攻击速度是否快过企业的反应速度」。企业必须建立「假设攻击者已取得合法凭证」的零信任防御思维,将防御重心由单纯「防止入侵」,转向「快速侦测与即时遏制」,否则任何疏于权限管理的机构都可能成为下一个目标。