屈臣氏集团疑遭黑客入侵 泄24万项查询纪录 不涉个人资料
更新时间:22:20 2026-11-17 HKT
发布时间:22:20 2026-11-17 HKT
发布时间:22:20 2026-11-17 HKT

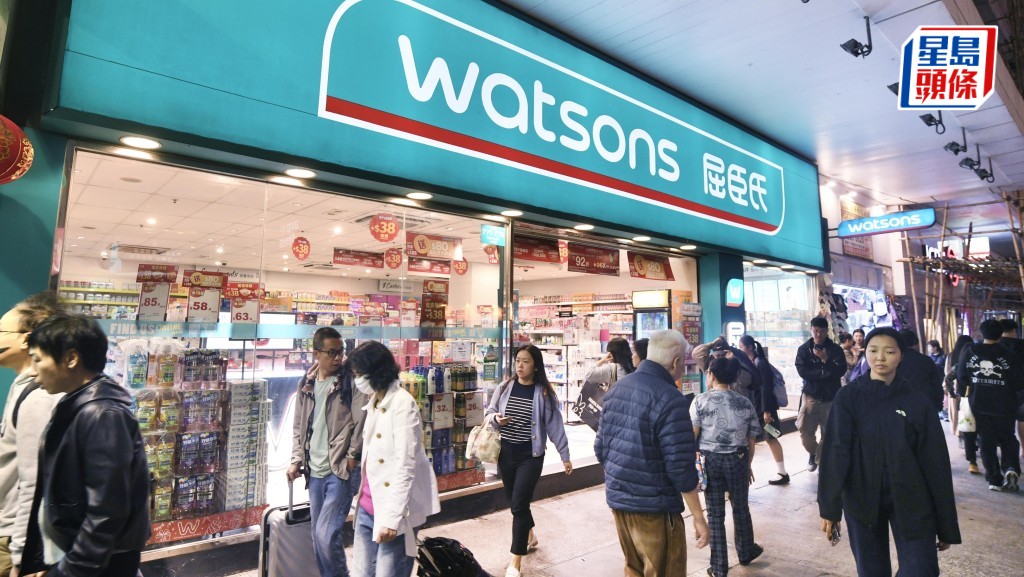
勒索软件组织N0n昨日(16日)公开一批来自屈臣氏集团的系统资料,包括12个零售品牌的帐户数据、5.1GB搜寻索引、53万项产品目录资讯、24万项用户查询纪录等。屈臣氏集团表示,已知悉第三方供应商的网络安全事件,该供应商为集团旗下数个欧洲业务的网站提供搜寻功能。该供应商未获授权存取任何集团业务的客户资料,事件不涉任何个人资料外泄。据了解,这次事件不影响香港及亚洲业务。
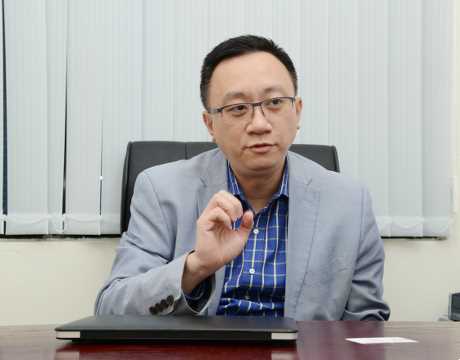
方保侨表示,根据目前公开的资料,今次事件属于供应链系统受到攻击,而非屈臣氏的核心客户数据库被直接攻破。
方保侨促检视第三方权限
香港资讯科技商会荣誉会长方保侨表示,根据目前公开的资料,今次事件属于供应链系统受到攻击,而非屈臣氏的核心客户数据库被直接攻破。
针对近期零售业接连发生的网络安全事件,方保侨分析,这与零售行业的特质有密切关系。零售企业普遍使用大量第三方系统,范畴涵盖网站搜寻、电子商贸、会员、支付及市场推广等,每增加一个供应商,便会增加一个潜在的入侵点。此外,零售业务每日处理庞大数据,系统亦需要长时间保持运作,导致企业在修补漏洞及进行维护时面对较大限制。黑客往往会选择防护相对较弱的环节入手,而搜寻系统等辅助功能亦容易被忽略,因而成为攻击目标。
他提醒业界,即使是看似不敏感的搜寻纪录或产品资料,亦应妥善保护。企业应重新检视第三方供应商的存取权限,确保供应商只可接触履行工作所需的资料,并加强对相关系统的加密及监控,以减低同类事件再次发生的风险。


最Hit