用于全球七成网站PHP爆重大漏洞 方保侨吁即装修补程式 未能修复应暂停开放
发布时间:00:17 2026-10-22 HKT


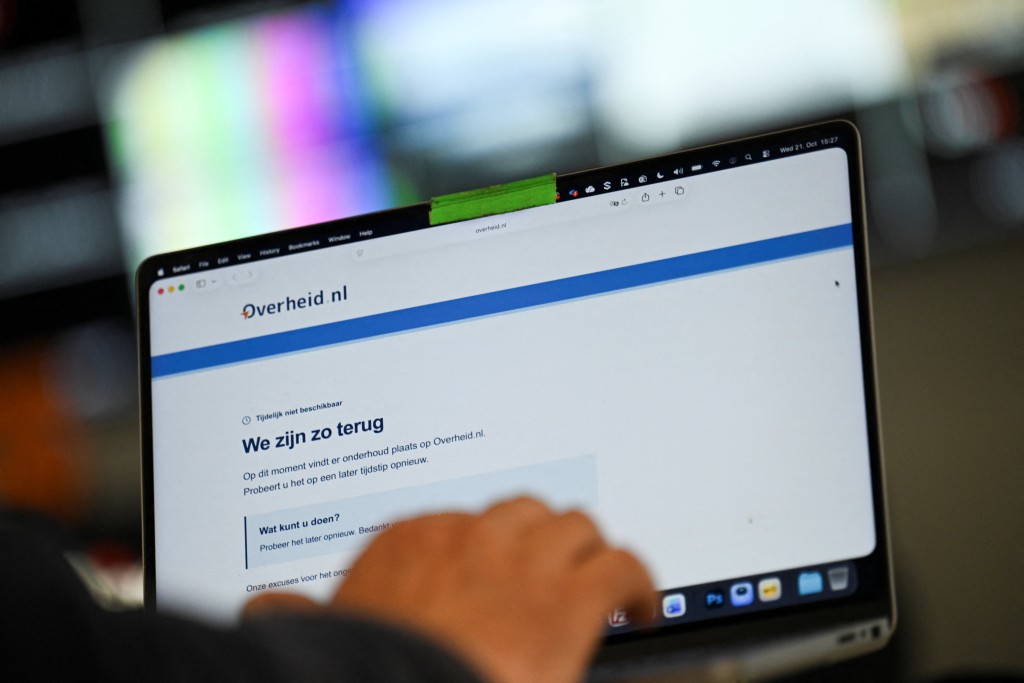
全球广泛使用的网页程式语言PHP被发现两项严重保安漏洞,多国政府及网络安全机构紧急呼吁网站营运者安装更新,芬兰、荷兰等地更已有公共网站预防性停止服务。在本港,资讯科技商会荣誉会长方保侨提醒,有关漏洞可让黑客在未经授权下掌控伺服器,网站管理员应立即盘点系统及安装修补程式,无法短期内完成修复的网站应暂停开放。
AI协助揭发漏洞 黑客或毋须登入即可入侵
两项漏洞由网络安全公司Calif及Wiz的研究人员利用人工智能协助发现。OpenAI表示,Calif在其「Patch the Planet」计划中利用AI识别出一项严重漏洞,Wiz亦独立发现漏洞,修复工作则由PHP维护团队主导。
欧盟电脑保安事故应变组织(CERT-EU)指出,两项漏洞均可导致「未经身分验证的远端程式码执行」,即攻击者可能毋须登入系统,便能在受影响伺服器执行程式码。两项漏洞的严重程度评分同为9.2分,满分为10分。
方保侨:PHP如网站「大脑」 漏洞可危及大量网站
方保侨解释,PHP是一种广泛应用于伺服器端的开源程式语言。若把网页的HTML及CSS比喻为网站的「外观与骨架」,PHP便是隐藏在幕后的「大脑与处理器」。
当使用者在浏览器按下按钮、填写表格或登入帐户,伺服器上的PHP便可能负责处理数据、连接资料库,并产生相应的网页内容。WordPress等内容管理系统,以及不少电子商务和企业平台,均依赖PHP运作,因此核心程式一旦出现漏洞,影响可涉及大量网站。
对于网上流传约七成互联网受影响的说法,BBC引述Wiz的估算,但表示未能独立核实。
方保侨强调,网站管理员及企业资讯科技团队的当务之急,是尽快完成系统盘点,并安装官方最新发布的安全修补程式。
他指出,若网站架构复杂,无法在短时间内升级修正,应果断暂时下线,或切换至维护模式,待彻底解决漏洞后再重新开放,不能抱侥幸心理,给黑客可乘之机。
CERT-EU同样建议,若未能立即修补,应考虑将对外服务与公共网络隔离,直至修复及验证完成。单靠显示维护页面,并不等同底层PHP漏洞已获修复。
官方已推出更新 旧版本须另作处理
PHP团队已于21日发布安全更新,修复版本包括PHP 8.5.12、8.4.27、8.3.36及8.2.35。使用相关分支较旧版本的机构,应尽快按官方及服务供应商指引更新。
PHP 8.1及更旧分支已停止常规官方支援,使用者应联络系统供应商确认有否提供修补,或升级至受支援版本。部分旧版本亦获提供最低限度的原始码修补,惟须由具备相应能力的团队处理。