






专家揭新型钓鱼手法 假网址用不同语种同型字母肉眼难辨
更新时间:17:29 2026-10-16 HKT
发布时间:17:29 2026-10-16 HKT
发布时间:17:29 2026-10-16 HKT


字体大小
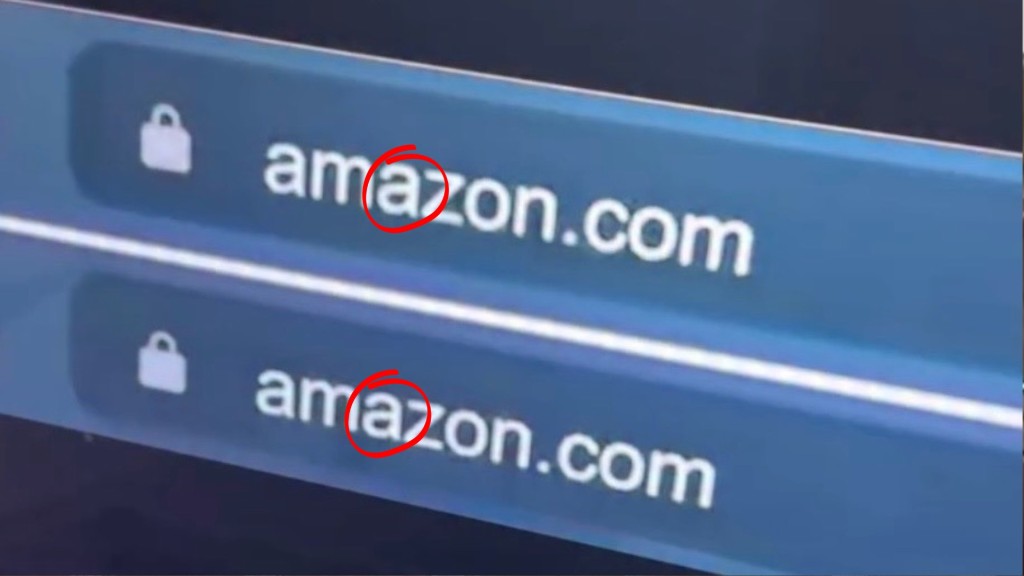
网络安全专家发出提醒,呼吁小心一种名为「同形异字攻击」(Homoglyph Attack)的新型钓鱼手法!黑客利用不同语种但看起来一模一样的字母置换网址字元,网民即使仔细核对过网址也难逃陷阱。近期已有人发现Amazon、Microsoft等大公司被假冒的个案。
西里尔字母「a」扮拉丁字母
以amazon.com为例,黑客将网址中的拉丁字母「a」,换成外观几乎相同的西里尔字母(Cyrillic)「a」,使用特定字型时,在萤幕上几乎看不出差异。
资讯安全公司ESET全球资安顾问摩尔(Jake Moore)指出,微软(Microsoft)也是黑客最爱假冒的品牌之一,手法是将网址里的拉丁字母「c」换成西里尔字母「с」。
去年还有骗徒以日文平假名「ん」代替网址中的「/」符号,仿冒旅游预订平台Booking.com。
NordVPN技术长布瑞迪斯(Marijus Briedis)指出,手机小萤幕与特定字型令人更难发现当中蹊跷。
切勿直接点击被提供的连结
在此操作下,传统「点击前核对网址」的防诈方式几乎失效,网民就算认真看过也有可能中招。摩尔建议,收到任何要求登入的电子邮件、简讯或通讯软件讯息时,务必先关闭讯息,自己另行开启浏览器手动输入官方网址,千万不要直接点击连结。
此外,应启用双重验证、确保浏览器更新至最新版本也是有效方式。一旦发现帐号资料外泄,应立即更换密码并通报相关单位。

最Hit